Una reputazione e-mail coi fiocchi per una deliverability ai massimi livelli!
L’autenticazione del dominio del mittente è sempre più importante nel mondo della e-mail. Minacce quali domain spoofing, phishing e spear phishing hanno incoraggiato lo sviluppo di strategie di autenticazione più rassicuranti per i brand. Protocolli quali SPF – Sender Policy Framework e DKIM – DomainKeys Identified Mail, da soli iniziano a presentare alcuni limiti nel contenimento della problematica. Così diventa necessario prendere in seria considerazione l’opportunità di affiancare a questi nuovi metodi di controllo, in primis DMARC.
Perché DMARC?
Basato sull’utilizzo di SPF e DKIM, DMARC ne estende il valore:
- per salvaguardare la reputazione dei brand e dei suoi clienti
- per proteggere il business
- per supportare il processo di adesione al GDPR
Inoltre DMARC porta benefici alla tua deliverability. É ormai un fatto conclamato che l’adozione di DMARC con policy restrittiva influenza positivamente lo score dei maggiori mailbox provider, a partire da Gmail che lo suggerisce esplicitamente nelle bulk senders guidelines.
Una policy DMARC restrittiva è necessaria inoltre per l’implementazione del BIMI – Brand Indicators for Message Identification – ovvero la possibilità di mostrare il logo ufficiale del brand nella inbox. BIMI è adottato attivamente da Verizon (Yahoo!, AOL) e sarà implementato nei prossimi mesi da Gmail e Microsoft.
SPF e DKIM
Con SPF si intende il protocollo di autenticazione delle e-mail basato sull’IP di provenienza. SPF è un record DNS del dominio mittente e contiene il riferimento di tutti gli IP abilitati a spedire e-mail. Se il servizio di ricezione delle e-mail riconosce l’IP come valido, la e-mail è inoltrata alll’inbox del destinatario. In caso contrario, la comunicazione è etichettata come spam. In poche parole quindi certifica che l’IP in esame è realmente autorizzato a spedire e-mail e non vi è invece stato un utilizzo inappropriato. La validazione del record SPF avviene sul dominio di envelope from e non su quello visibile al lettore della e-mail.
DKIM signature è invece una firma crittografica che garantisce l’integrità del messaggio sin dal momento in cui viene spedito, e fino alla ricezione da parte del mailbox provider. I brand possono quindi firmare le loro e-mail con il nome del loro dominio e garantire al mittente l’integrità del contenuto del messaggio firmato. Ad esempio in Send, la DKIM di default è contactlab.it. Questo garantisce che tutte le e-mail spedite da Send siano firmate correttamente con un dominio che vanta una buona reputazione.
SPF e DKIM sono requisiti fondamentali per legittimare il sender domain ma sempre più spesso possono non bastare ed essere per esempio soggetti a falsi positivi. In alcuni casi, i controlli SPF e DKIM potrebbero evidenziare problemi anche in contesti totalmente legittimi. Si pensi a quando una e-mail è inoltrata oppure veicolata tramite una maling list.
Cosa succede in questi casi? Quando il controllo SPF o DKIM fallisce, il receiver mailbox provider – MBP ha la facoltà di interpretare e decidere autonomamente se il messaggio è legittimo e quindi innocuo, oppure potenzialmente dannoso per l’utente della mailbox.
Ed è qui che entra in gioco DMARC – Domain Based Message Authentication, Reporting and Conformance, un protocollo grazie al quale il brand mittente può stabilire e indicare al mailbox provider come distinguere i falsi positivi dalle minacce di spoofing e phishing e quali azioni intraprendere in ogni evenienza possibile.
Come funziona DMARC
DMARC è un sistema di notifica grazie al quale il brand mittente acquisisce visibilità sul traffico del proprio dominio. Di fatto, oltre a segnalare il risultato del check su SPF e DKIM, questo metodo quando implementato crea un collegamento tra il dominio visibile al lettore (header FROM – RFC 5322) e i domini tecnici (Envelope From domain RFC 5321 e DKIM domain).
Se il dominio visibile – from – è uguale al dominio SPF o DKIM, allora si verifica il DMARC Alignment ossia la condizione di allineamento che permette alla e-mail di essere recapitata correttamente.
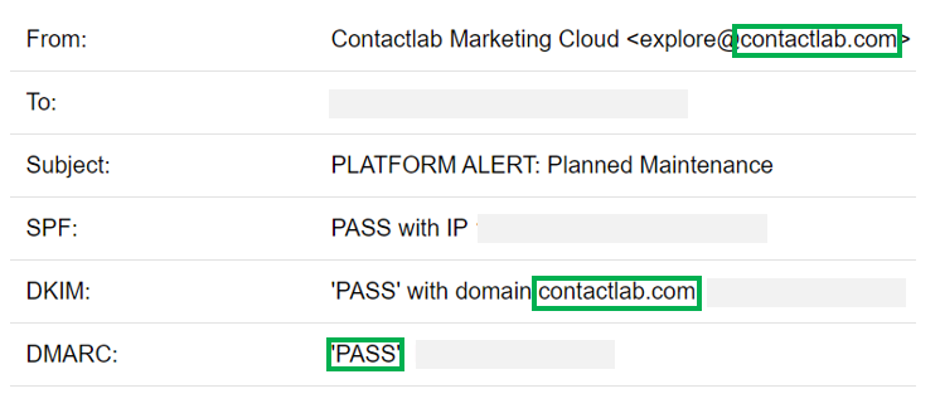
Nel caso invece che DMARC rilevi un disallineamento tra i domini, è il brand a indicare al mailbox provider receiver come ad esempio Gmail, Microsoft, Yahoo!…, come gestire la e-mail non allineata. E lo fa utilizzando una logica di severity progressiva in cui si richiede al MBP di:
- p=none → non applicare policy e quindi non intraprendere azioni specifiche sulle e-mail in errore
- p=quarantine → mettere la e-mail non allineata in spam
- p=reject → rifiutare la e-mail
Si noti che le policy sopra esposte influenzano anche BIMI, in particolare i requisiti per attivarlo sono:
- Policy DMARC quarantine oppure reject
- Record DNS BIMI e logo compatibile
- Good domain reputation
Appare immediato che con il diffondersi di DMARC sia sempre più richiesta la personalizzazione del domino della DKIM e il suo allineamento con il dominio o un sottodominio del mittente.
Detto questo, cosa offre Send?
Per consentire di trarre vantaggio dai benefici offerti dall’adozione DMARC, Send fornisce gli strumenti per ottenere la piena aderenza ai requisiti che impone.
In particolare è possibile gestire su un unico account Send, DKIM personalizzate su base dominio, garantendone l’allineamento con i domini mittenti del brand.
In questo modo, il brand può utilizzare domini diversi per newsletter differenti (mailing di prodotto, comunicazioni commerciali, ecc), essere sempre conforme a DMARC e assicurarsi il massimo livello di deliverability.
Per conoscere i requisiti dell’attivazione multi-DKIM, contatta il tuo referente Contactlab o il Servizio Clienti. Inoltre, il Team Deliverability di Contactlab è a disposizione per la corretta implementazione della policy DMARC, con competenze tecniche e strategiche.